Keamanan data menjadi salah satu tantangan utama bagi perusahaan di era digital. Penggunaan layanan cloud, aplikasi bisnis, dan sistem kerja jarak jauh membuat data perusahaan dapat diakses dari berbagai perangkat dan lokasi. Kondisi ini memberikan kemudahan, tetapi juga meningkatkan risiko pencurian data dan akses tidak sah.
Salah satu pendekatan yang dapat digunakan untuk menghadapi tantangan tersebut adalah Zero Trust Security. Strategi keamanan ini mengharuskan setiap pengguna dan perangkat melewati proses verifikasi sebelum memperoleh akses ke sistem perusahaan.
Dengan penerapan yang tepat, Zero Trust Security dapat membantu perusahaan memperkuat perlindungan data, mengurangi risiko serangan siber, dan menjaga kelangsungan operasional bisnis.
Apa Itu Zero Trust Security?
Zero Trust Security adalah pendekatan keamanan siber yang menerapkan prinsip never trust, always verify, yaitu jangan langsung memercayai siapa pun atau perangkat apa pun tanpa verifikasi.
Dalam pendekatan keamanan tradisional, pengguna yang sudah berada di dalam jaringan perusahaan terkadang memperoleh kepercayaan lebih besar. Sebaliknya, Zero Trust tetap memeriksa identitas, perangkat, dan hak akses pengguna setiap kali diperlukan.
Artinya, karyawan yang sudah berhasil masuk ke jaringan perusahaan belum tentu memiliki izin untuk membuka seluruh data. Akses hanya diberikan sesuai kebutuhan pekerjaan dan kebijakan keamanan yang berlaku.
Pendekatan ini semakin relevan karena perusahaan kini menggunakan berbagai sistem yang saling terhubung, termasuk aplikasi berbasis cloud dan perangkat pribadi untuk bekerja.
Mengapa Zero Trust Security Penting bagi Perusahaan?
Penerapan Zero Trust Security memberikan sejumlah manfaat untuk meningkatkan keamanan informasi perusahaan.
1. Mengurangi Risiko Akses Tidak Sah
Kata sandi yang bocor atau dicuri dapat dimanfaatkan oleh pihak yang tidak bertanggung jawab untuk memasuki sistem perusahaan. Dengan menambahkan verifikasi identitas dan autentikasi multifaktor, perusahaan dapat memperkuat perlindungan akun.
Pengguna tidak hanya mengandalkan kata sandi, tetapi juga perlu melewati pemeriksaan tambahan sesuai kebijakan keamanan.
2. Melindungi Data Penting Perusahaan
Tidak semua karyawan membutuhkan akses ke seluruh informasi bisnis. Zero Trust membantu membatasi akses berdasarkan peran dan tanggung jawab masing-masing pengguna.
Sebagai contoh, staf pemasaran mungkin hanya membutuhkan data pelanggan untuk menjalankan kampanye, sedangkan informasi penggajian hanya dapat diakses oleh bagian yang berwenang.
Pembatasan ini membantu mengurangi risiko penyalahgunaan maupun kebocoran data.
3. Mendukung Sistem Kerja Jarak Jauh
Karyawan dapat bekerja dari kantor, rumah, atau lokasi lain dengan menggunakan perangkat yang berbeda. Keadaan tersebut membuat perusahaan perlu memastikan bahwa setiap akses tetap aman.
Zero Trust memungkinkan perusahaan menerapkan pemeriksaan identitas, kondisi perangkat, dan kebijakan akses tanpa hanya mengandalkan lokasi pengguna.
4. Mempercepat Deteksi Aktivitas Mencurigakan
Sistem keamanan yang menerapkan prinsip Zero Trust dapat dikombinasikan dengan pemantauan aktivitas dan pencatatan akses.
Jika ditemukan aktivitas yang tidak biasa, tim IT dapat melakukan pemeriksaan lebih lanjut, membatasi akses, atau mengambil tindakan pengamanan sesuai tingkat risiko.
Strategi Menerapkan Zero Trust Security di Perusahaan
Agar penerapannya berjalan efektif, perusahaan perlu membangun strategi yang sesuai dengan kebutuhan operasional dan tingkat risiko keamanan.
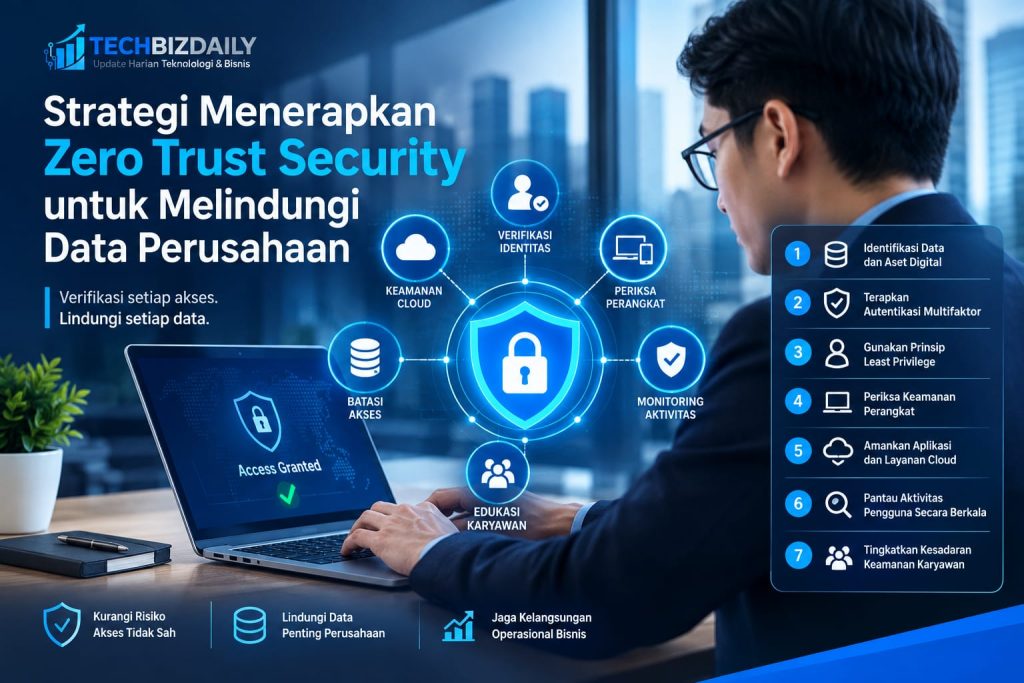
1. Identifikasi Data dan Aset Digital
Langkah pertama adalah mengetahui aset digital yang dimiliki perusahaan. Aset tersebut meliputi basis data pelanggan, dokumen keuangan, aplikasi internal, server, layanan cloud, dan perangkat karyawan.
Kelompokkan data berdasarkan tingkat kepentingannya. Informasi keuangan dan data pribadi pelanggan, misalnya, dapat memerlukan perlindungan lebih ketat daripada dokumen umum.
Dengan memahami aset yang dimiliki, perusahaan dapat menentukan prioritas pengamanan secara lebih terarah.
2. Terapkan Autentikasi Multifaktor
Autentikasi multifaktor atau Multi-Factor Authentication (MFA) menambahkan lapisan verifikasi ketika pengguna masuk ke sistem.
Selain memasukkan kata sandi, pengguna dapat diminta menggunakan aplikasi autentikator, kunci keamanan, atau metode verifikasi lain yang didukung.
MFA membantu mengurangi risiko pengambilalihan akun ketika kata sandi diketahui pihak lain. Perusahaan sebaiknya memprioritaskan akun administrator, sistem keuangan, dan layanan yang menyimpan data sensitif.
3. Gunakan Prinsip Least Privilege
Prinsip least privilege berarti setiap pengguna hanya memperoleh hak akses minimum yang diperlukan untuk menyelesaikan pekerjaannya.
Perusahaan dapat menerapkan kebijakan ini berdasarkan jabatan, divisi, dan tanggung jawab. Hak akses juga perlu ditinjau secara berkala, terutama ketika karyawan berpindah bagian atau tidak lagi membutuhkan akses tertentu.
Langkah ini membantu membatasi dampak apabila sebuah akun disalahgunakan.
4. Periksa Keamanan Perangkat
Perangkat yang terhubung ke sistem perusahaan juga harus memenuhi persyaratan keamanan. Perusahaan dapat memeriksa apakah sistem operasi telah diperbarui, perlindungan keamanan aktif, dan konfigurasi perangkat sesuai kebijakan.
Perangkat yang tidak memenuhi persyaratan dapat dibatasi aksesnya sampai masalah keamanan diperbaiki.
Pemeriksaan tersebut penting karena perangkat yang terinfeksi perangkat lunak berbahaya dapat menjadi jalur masuk bagi penyerang.
5. Amankan Aplikasi dan Layanan Cloud
Perusahaan perlu memastikan bahwa aplikasi bisnis, penyimpanan cloud, dan sistem internal memiliki pengaturan akses yang sesuai.
Gunakan akun individual, hindari penggunaan akun bersama jika tidak diperlukan, serta cabut akses yang sudah tidak relevan. Perusahaan juga perlu meninjau integrasi aplikasi pihak ketiga yang memiliki izin membaca atau mengelola data.
Pengamanan tidak cukup hanya dilakukan pada jaringan kantor. Setiap layanan yang menyimpan atau memproses informasi perusahaan perlu masuk dalam kebijakan keamanan.
6. Pantau Aktivitas Pengguna Secara Berkala
Pemantauan membantu perusahaan mengenali aktivitas yang berpotensi menimbulkan risiko. Contohnya adalah percobaan masuk berulang kali, akses dari perangkat yang tidak dikenal, atau permintaan membuka data dalam jumlah tidak biasa.
Catatan aktivitas perlu dikelola dengan memperhatikan privasi, kebutuhan operasional, dan aturan perlindungan data yang berlaku.
Perusahaan juga harus memiliki prosedur untuk menindaklanjuti peringatan keamanan agar aktivitas mencurigakan tidak sekadar tercatat tanpa penanganan.
7. Tingkatkan Kesadaran Keamanan Karyawan
Teknologi yang canggih tidak akan memberikan perlindungan maksimal jika karyawan belum memahami risiko keamanan digital.
Berikan pelatihan mengenai penggunaan kata sandi yang kuat, pengenalan pesan phishing, keamanan perangkat, dan prosedur pelaporan insiden.
Karyawan perlu mengetahui bahwa permintaan akses yang tidak biasa harus diperiksa terlebih dahulu, meskipun permintaan tersebut terlihat berasal dari rekan kerja atau atasan.
Tantangan dalam Penerapan Zero Trust Security
Meskipun menawarkan banyak manfaat, penerapan Zero Trust Security membutuhkan perencanaan yang matang.
Biaya penerapan. Perusahaan mungkin perlu menyediakan anggaran untuk perangkat keamanan, pengelolaan identitas, pemantauan, dan pelatihan karyawan.
Integrasi sistem. Sistem lama yang belum mendukung autentikasi modern atau pengaturan akses terperinci mungkin memerlukan penyesuaian.
Perubahan kebiasaan kerja. Proses verifikasi tambahan dapat terasa merepotkan jika tidak dirancang dengan baik. Karena itu, kebijakan keamanan perlu menyeimbangkan perlindungan dengan kenyamanan pengguna.
Untuk mengatasi tantangan tersebut, perusahaan dapat memulai dari sistem yang paling kritis, melakukan uji coba, lalu memperluas penerapan secara bertahap.
Cara Mengukur Keberhasilan Zero Trust Security
Perusahaan perlu menetapkan indikator untuk menilai apakah strategi keamanan yang diterapkan berjalan efektif.
Beberapa indikator yang dapat dipantau meliputi:
- Persentase akun penting yang telah menggunakan autentikasi multifaktor.
- Jumlah akun dengan hak akses berlebihan.
- Waktu yang diperlukan untuk mencabut akses pengguna yang sudah tidak berwenang.
- Jumlah perangkat yang memenuhi standar keamanan.
- Waktu deteksi dan penanganan insiden keamanan.
- Hasil evaluasi akses serta audit keamanan secara berkala.
Indikator tersebut sebaiknya disesuaikan dengan ukuran perusahaan, jenis data yang dikelola, dan risiko yang dihadapi. Penurunan jumlah insiden saja tidak selalu membuktikan keamanan sudah optimal, sehingga evaluasi dan pengujian tetap diperlukan.
Kesimpulan
Zero Trust Security merupakan strategi penting untuk melindungi data perusahaan di tengah meningkatnya penggunaan teknologi digital. Dengan memverifikasi identitas, membatasi hak akses, memeriksa keamanan perangkat, dan memantau aktivitas pengguna, perusahaan dapat mengurangi risiko akses tidak sah.
Penerapannya tidak harus dilakukan sekaligus. Perusahaan dapat memulai dari perlindungan akun penting, mengamankan data sensitif, dan mengevaluasi sistem secara berkala sebelum memperluas kebijakan ke seluruh lingkungan kerja.
Mulailah memperkuat keamanan digital perusahaan dari sekarang. Strategi Zero Trust yang direncanakan dengan baik dapat membantu menjaga kepercayaan pelanggan, melindungi aset informasi, dan mendukung operasional bisnis yang lebih aman.
